Laboratorios y Entornos de Práctica Controlada
La destreza en ciberseguridad se construye en el laboratorio. Nuestra infraestructura de red aislada permite ejecutar ataques y defensas reales sin comprometer sistemas externos. Cada entorno está diseñado para que practiques enumeración, explotación y respuesta ante incidentes con herramientas profesionales.
Un taller de hacking ético en Buenos Aires, no una sala de presentaciones
En Bright Meadow Studio invertimos en infraestructura de red robusta para que cada alumno pueda realizar prácticas de explotación y defensa en entornos virtuales seguros. Estos laboratorios son el núcleo de nuestra propuesta: un terreno controlado donde la experimentación técnica y el descubrimiento de fallos forman parte del aprendizaje cotidiano.
A diferencia de un curso basado solo en lectura y teoría, aquí despliegas máquinas, configuras herramientas de captura de tráfico y ejecutas técnicas reales contra sistemas vulnerables preparados para ese fin. Cada laboratorio se renueva con regularidad para incorporar fallas recientes reportadas a nivel internacional.
Redes Virtuales Aisladas
Cada estudiante recibe acceso a un segmento de red propio y aislado. Las actividades de escaneo, enumeración y explotación no interfieren con el trabajo de otros alumnos ni con la infraestructura del estudio.
Dentro de estas redes desplegamos una variedad de sistemas operativos vulnerables: desde versiones antiguas de Windows hasta distribuciones de Linux con configuraciones erróneas deliberadas. Cada máquina tiene un propósito formativo definido y un nivel de dificultad asociado.
Antes de la primera sesión, verificamos que cada segmento funcione de forma independiente. Si una máquina se compromete durante la práctica, se restablece sin afectar a los demás estudiantes del laboratorio.
Escenarios de Active Directory
Para los cursos de nivel corporativo contamos con laboratorios que replican un entorno de dominio de Windows con controladores, usuarios y políticas de grupo configuradas.
Los alumnos practican ataques de movimiento lateral, escalada de privilegios y ataques a Kerberos como AS-REP roasting y Kerberoasting.
Es una oportunidad para interactuar con infraestructuras empresariales complejas de forma segura, entendiendo cómo se propagan las amenazas dentro de una red interna corporativa.
Entornos de Aplicaciones Web Vulnerables
Servidores dedicados alojan aplicaciones web diseñadas para ser hackeadas. Cada aplicación contiene fallos intencionales basados en vulnerabilidades reales reportadas en los últimos doce meses.
Los alumnos aprenden a utilizar proxies de interceptación como Burp Suite para manipular el tráfico y descubrir brechas que los escáneres automáticos suelen pasar por alto.
Practican inyección SQL, cross-site scripting, control de acceso roto y fallas de lógica de negocio en entornos que reproducen condiciones de producción.
Sandbox para Análisis de Malware
Para el curso de reversado proveemos entornos sandbox altamente controlados. Los estudiantes ejecutan muestras de código sospechoso para observar su comportamiento en tiempo real sin peligro de infección.
Estas máquinas cuentan con herramientas de monitoreo de registros, red y memoria preinstaladas, lo que facilita el análisis forense inmediato. Se registran llamadas al sistema, conexiones salientes y modificaciones al sistema de archivos para reconstruir el comportamiento de la muestra paso a paso.
El sandbox se restablece a un estado limpio después de cada sesión de análisis, garantizando que ninguna muestra persista entre prácticas de distintos alumnos.
Prácticas de Red Teaming y Defensa
Organizamos simulaciones donde un grupo de alumnos actúa como Red Team (atacantes) y otro como Blue Team (defensores). Estos ejercicios fomentan la comunicación técnica y la estrategia bajo presión.
- → Reconocimiento y enumeración de objetivos dentro de un segmento definido
- → Explotación de servicios expuestos y búsqueda de brechas silenciosas
- → Establecimiento de persistencia y movimiento lateral entre máquinas
- → Evitación de detección por parte de las herramientas del Blue Team
- → Configuración de reglas de firewall y segmentación de tráfico
- → Despliegue de sistemas de detección y monitoreo de red en tiempo real
- → Respuesta a incidentes y contención de atacantes dentro del entorno
- → Análisis post-ejercicio y documentación de hallazgos
Los defensores deben configurar reglas de firewall y sistemas de monitoreo para detectar y bloquear los ataques mientras los atacantes buscan brechas silenciosas. Después de cada simulación, ambos equipos revisan las decisiones tomadas y documentan las lecciones aprendidas.
Hardware para Pentesting Físico
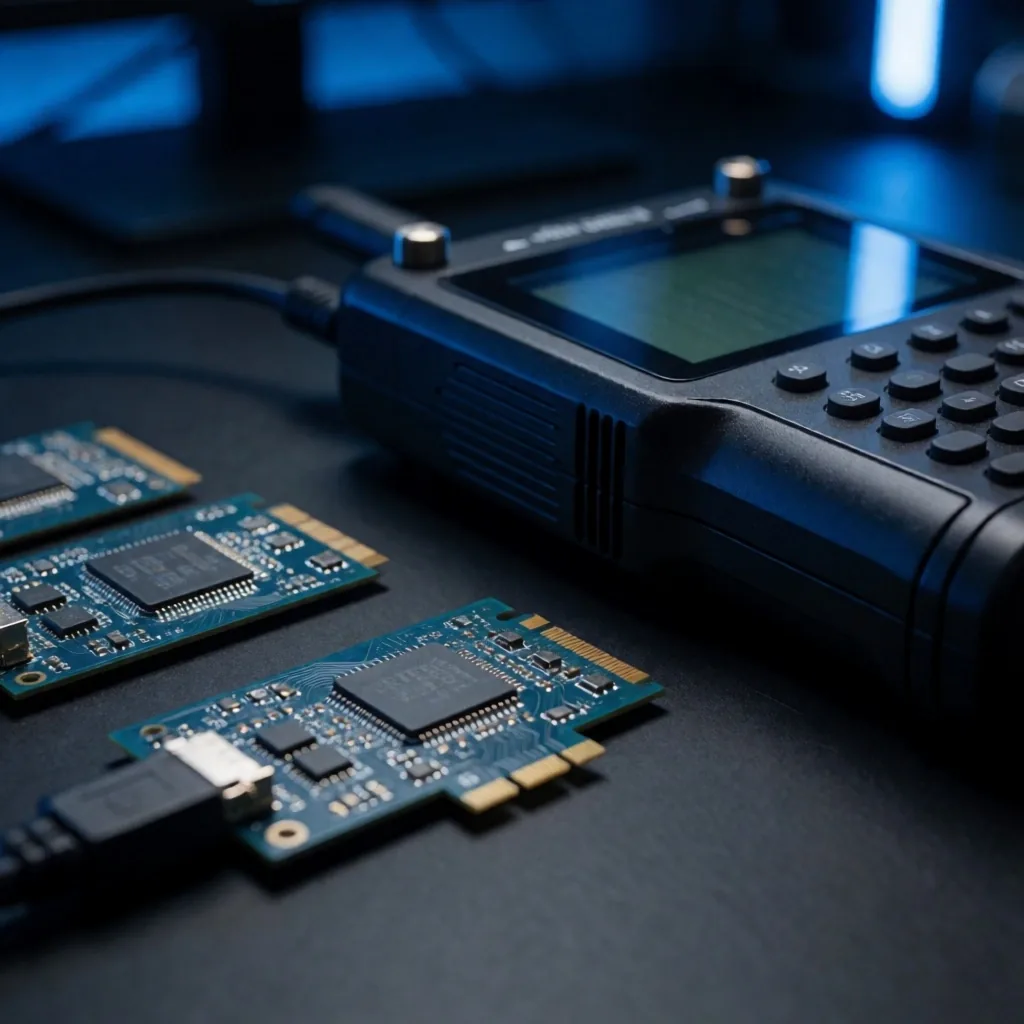
En nuestras instalaciones de Buenos Aires contamos con dispositivos de hardware utilizados en auditorías físicas: adaptadores de red especiales para auditoría Wi-Fi y dispositivos de intercepción de tráfico.
Los alumnos aprenden las limitaciones y alcances de estas herramientas, comprendiendo que la seguridad no es solo digital. Tiene también un componente físico que define qué tan expuesta está una infraestructura a un atacante con acceso al edificio.
Simulación de Infraestructura Cloud
Contamos con entornos que emulan servicios de nube comunes. Los estudiantes practican la identificación de permisos excesivos en servicios de almacenamiento y la explotación de funciones serverless mal configuradas.
Este laboratorio es esencial para entender cómo los errores en la gestión de la nube pueden derivar en exposiciones masivas de datos. Practicamos con escenarios donde un bucket mal configurado o una función con privilegios excesivos abren la puerta a un atacante remoto.
Actualización Semanal de Retos
Nuestros laboratorios no son estáticos. Cada semana introducimos nuevas máquinas o retos basados en noticias recientes de ciberseguridad.
Si surge una nueva vulnerabilidad crítica a nivel mundial, nos esforzamos por recrear un escenario similar en el laboratorio para que nuestros alumnos sean de los primeros en entender cómo funciona, cómo se explota y cómo prevenir su impacto en infraestructuras reales.
Reservá acceso a los laboratorios
Podés visitar nuestras instalaciones en Av. Corrientes 1312, Buenos Aires, para conocer los entornos de práctica en persona o coordinar una demostración de acceso remoto al laboratorio.
Lo que necesitás saber antes de acceder
¿Necesito equipo propio para usar los laboratorios? +
No es obligatorio. Las máquinas virtuales y los entornos de práctica se ejecutan en nuestra infraestructura y se accede de forma remota desde un equipo con conexión estable. Recomendamos un sistema operativo actualizado y un cliente SSH o VPN, que el equipo docente ayuda a configurar en la primera sesión.
¿Los laboratorios están disponibles fuera del horario de clases? +
Sí. Los alumnos matriculados tienen acceso remoto a la mayoría de los entornos de práctica durante toda la semana. Algunos laboratorios con requisitos especiales, como el sandbox de malware, se reservan en franjas horarias coordinadas para garantizar el control del entorno.
¿Qué nivel de conocimiento previo se requiere? +
Depende del laboratorio. Los entornos de redes aisladas y aplicaciones web vulnerables están diseñados para estudiantes que ya manejan conceptos básicos de redes y sistemas operativos. Los escenarios de Active Directory y el sandbox de malware requieren experiencia previa o cursar los módulos introductorios del programa. El equipo docente evalúa el punto de partida de cada alumno antes de asignar prácticas.
¿Puedo practicar con vulnerabilidades específicas que vi en las noticias? +
Sí. Renovamos los entornos cada semana con retos basados en noticias recientes de ciberseguridad. Si una vulnerabilidad crítica aparece a nivel mundial, trabajamos para recrear un escenario similar. Los alumnos pueden proponer casos concretos al equipo docente para evaluar su incorporación al laboratorio.